Theo Softpedia, dịch vụ quản lý mật khẩu của LastPass có thể bị hacker tấn công theo một cách khá đơn giản để thu thập mật khẩu chủ của nạn nhân.
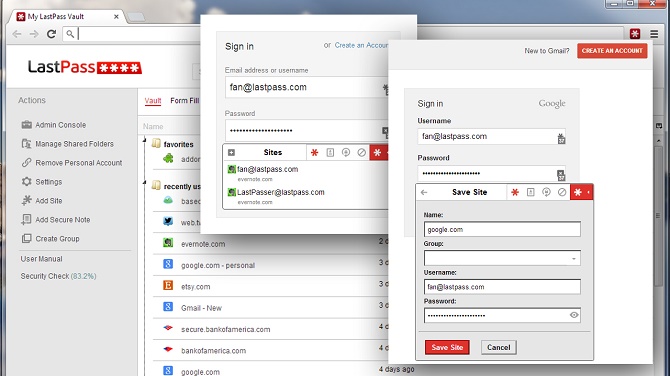
Phát hiện mới của nhà nghiên cứu bảo mật Sean Cassidy cho thấy, mỗi khi một phiên hoạt động của ứng dụng quản lý mật khẩu LastPass trên trình duyệt kết thúc, ứng dụng này sẽ hiển thị thông báo tới người dùng không qua dạng 'nhúng' trên trang web. Trong trường hợp được kích hoạt, trang đăng nhập và xác thực 2 yếu tố (2FA) sau đó cũng sẽ được hiển thị theo cách này.
Xét về yếu tố bảo mật, đây là một sai lầm căn bản, do cách làm này sẽ khiến người dùng bị tấn công theo dạng nhúng mã độc vào nội dung web. Hình thức hack này thường có trong các vụ tấn công lừa đảo phishing nhắm vào người dùng sử dụng dịch vụ ngân hàng trên nền web.
Sau khi nghiên cứu lỗ hổng này, Cassidy đã xác nhận rằng hacker có thể lợi dụng cách hiển thị thông báo và yêu cầu đăng nhập của LastPass trên nền web nhằm thu thập lấy mật khẩu chủ của người dùng.
Công cụ hack đã được công bố trên mạng
Để lợi dụng lỗ hổng, Cassidy đã phát triển một công cụ có tên LostPass và đăng tải toàn bộ mã nguồn lên GitHub. Công cụ này cho phép hacker có thể thực hiện một cuộc tấn công phishing tự động nhắm vào người dùng LastPass và thu thập toàn bộ mật khẩu của họ thông qua mật khẩu chủ. Nhà nghiên cứu này cho rằng điều duy nhất mà tội phạm số cần làm chỉ là chuyển hướng người dùng tới các trang web hợp lệ nhưng lại bị mắc lỗ hổng XSS (nhúng mã chéo trang).
Trên các trang này, LostPass sẽ tận dụng lỗi XSS để phát hiện xem người dùng có cài LastPass hay không. Sau đó, đoạn mã độc này sẽ thực hiện đăng xuất người dùng thông qua một lỗi CSRF và hiển thị thông báo giả yêu cầu nạn nhân phải đăng nhập lại lần nữa. Khi được click, đoạn thông báo giả này sẽ hiển thị tiếp một cửa sổ đăng nhập giống hệt như cửa sổ gốc của LastPass. Người dùng sẽ tự cung cấp mật khẩu cho hacker thông qua cửa sổ mà không hề hay biết.
Ngay cả xác thực 2 yếu tố cũng không còn an toàn
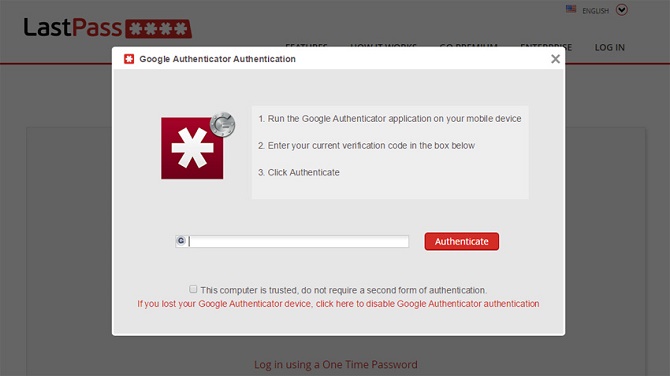
Không chỉ dừng lại tại đây, hacker có thể đem kiểm tra thông tin đăng nhập vừa thu được trên API của LastPass, xác nhận tính xác thực của mật khẩu và thậm chí là yêu cầu người dùng đưa mã xác thực 2 yếu tố (nếu như nạn nhân đã bật tính năng này).
Nếu toàn bộ các thông tin mà người dùng cung cấp là chính xác và mã 2FA cũng là chính xác, hacker lại có thể sử dụng API của LastPass và thu thập toàn bộ mật khẩu được người dùng lưu trên dịch vụ của LastPass.
Công cụ LostPass hiện tại chỉ có thể tấn công vào người dùng Chrome, do Firefox và các trình duyệt khác sẽ hiển thị yêu cầu đăng nhập của LastPass trên các cửa sổ pop-up riêng biệt. Đoạn mã độc này cũng đã được thử nghiệm với phiên bản LastPass mới nhất (4.x).
LastPass đã không hành động kịp thời
Cassidy khẳng định đã liên hệ với LastPass vào tháng 11 vừa qua và đã được công ty này xác nhận rằng, lỗ hổng nói trên 'là một tấn công dạng lừa đảo chứ không phải là lỗ hổng trên LastPass'. LastPass sau đó cũng đã cố gắng giải quyết vấn đề bằng cách cảnh báo người dùng mỗi lần họ nhập mật khẩu chủ vào một trang web. Tuy vậy, theo Cassidy, cách giải quyết này là 'vô nghĩa' do ngay cả cảnh báo của LastPass cũng là một đoạn mã nhúng trên trang web, do đó có thể bị hacker ngăn chặn và xóa mất trước khi đến tay người dùng.
Thậm chí, cách tấn công này còn trở nên dễ dàng hơn rất nhiều nếu như hacker tạo ra các tên miền như 'chrome-extension.pw' để giả mạo trang quản lý extension của Chrome. Trình duyệt của Google sẽ không hề đưa ra thông báo lỗi nào khi truy cập vào các trang này.
Trên Firefox, Cassidy hiện cũng đang nghiên cứu biện pháp để hiển thị các cửa sổ pop-up bằng HTML và CSS để lừa người dùng rằng họ đang nhập mật khẩu vào cửa sổ LastPass thực. Trong thực tế, cửa sổ pop-up này vẫn là một phần trong trang web đã bị nhúng mã độc.
Một vài biện pháp giải quyết tạm thời
Theo Cassidy, cách để người dùng tự bảo vệ hiện thời là không đăng nhập lại vào LastPass trực tiếp trên trình duyệt, thay vào đó sử dụng ứng dụng chính để làm điều này. Bên cạnh đó, việc giới hạn IP sẽ có hiệu quả hơn là sử dụng xác thực 2 yếu tố. Người dùng cũng nên tắt các tính năng đăng nhập di động, lưu tất cả các lượt đăng nhập thành công và không thành công.
Lê Hoàng