Microsoft phát hiện botnet Nitol xuất phát tại Trung Quốc

Theo đó, Microsoft đã phát hiện ra một botnet có tên gọi Nitol và ngay lập tức hãng thực hiện các biện pháp kĩ thuật để phá các botnet này và tiến hành đóng cửa tên miền phụ liên quan đến hơn 500 loại phần mềm độc hại.
Một hoạt động có biệt hiệu B70 của Microsoft bắt đầu vào tháng 8/2011 với mục tiêu là tìm ra các phần mềm giả mạo và độc hại đã được cài đặt trên các máy tính từ nhà cung cấp trước khi chúng được đưa lên các kệ bán của các nhà bán lẻ ở Trung Quốc. Nhân viên Microsoft đã đi vào các cửa hàng và tiến hành mua 10 máy tính xách tay và 10 máy tính để bàn.

Richard Boscovich, trợ lí bộ phận tội phạm kĩ thuật số của Microsoft cho biết: 'Chúng tôi đã đến một trung tâm mua sắm PC ở Trung Quốc và tiến hành mua lấy mẫu các PC mà bất cứ người Trung Quốc bình dân có thể mua được. Chúng tôi rất ngạc nhiên khi nhanh chóng phát một điều gì đó đáng nghi ở các PC này'.

Các nhà nghiên cứu phát hiện ra rằng 4/20 máy tính mẫu được cài sẵn phần mềm độc hại, bao gồm cả một số mã độc có khả năng lây lan qua ổ USB. Một máy tính đã nhiễm vi rút Nitol có chức năng cài đặt các backdoor như là một phần của botnet để gửi thư rác hoặc tấn công các trang web. Một máy tính khác chứa mã độc backdoor Trafog cho phép kẻ tấn công truy cập từ xa các máy tính khác thông qua giao thức truyền tải tập tin FTP (File Transfer Protocol). Một máy tính nhiễm backdoor Malat có giao thức tấn công Internet Relay Chat (IRC) và cuối cùng là một máy tính nhiễm phần mềm EggDrop bị Microsoft liệt vào danh sách tình nghi là phần mềm độc hại.

Theo Microsoft, các phần mềm độc hại nói trên không hoạt động, ngoại trừ Nitol đã tích cực chạy và cố gắng kết nối với một máy chủ ra lệnh và kiểm soát dựa trên một tên miền thuộc quyền sở hữu của một công ty ở Trung Quốc có địa chỉ 3322.org, vốn được biết đến vì có liên quan đến các hoạt động gây hại kể từ năm 2008.
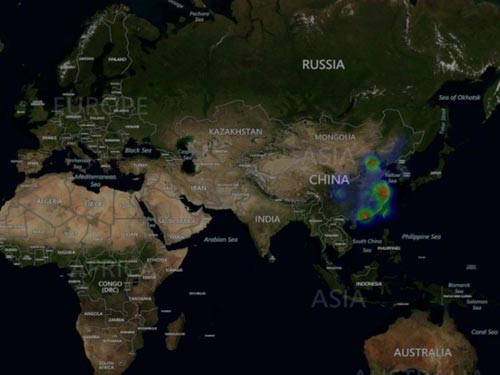

Microsoft tuần này đã được tòa án liên bang ở miền đông Virginia cấp phép sử dụng một kĩ thuật chống phá mã độc để lừa các máy tính bị nhiễm độc giao tiếp với các nhà nghiên cứu kiểm soát máy chủ thay vì máy chủ lệnh và kiểm soát gần 70.000 tên miền phụ lưu trữ của 565 loại phần mềm độc hại. Cũng theo Microsoft thì một số phần mềm độc hại có khả năng làm rất nhiều điều khó chịu, bao gồm bật micro và máy quay phim từ xa, ghi lại những hoạt động quan trọng và ăn cắp dữ liệu theo những cách khác nhau.

Microsoft đã yêu cầu một lệnh cấm tạm thời (TRO) đối với các chủ sở hữu của tên miền 3322.org và đại diện cho chủ sở hữu tên miền phụ. Sẽ có một phiên điều trần dự kiến diễn ra vào ngày 26/9 tới đây để thuyết phục chủ sở hữu tên miền 3322.org tiết lộ danh tính của những người đăng kí tên miền phụ bị ảnh hưởng.

Để đáp ứng lệnh TRO, cơ quan đăng kí Internet công cộng sẽ loại trừ tên miền 3322.org hoạt động,vốn được sử dụng bởi botnet Nitol và sẽ chuyển đến một tên miền mới do hệ thống của Microsoft tạo ra. Hệ thống này cho phép công ty có thể ngăn chặn botnet Nitol và 70.000 tên miền phụ độc hại được lưu trữ trên các tên miền 3322.org trong khi cho phép tất cả lưu lượng truy cập cho các tên miền phụ hợp pháp có thể hoạt động bình thường mà không bị gián đoạn.

Microsoft cho biết thêm, rõ ràng xung quanh có rất nhiều mối nguy hiểm, có thể xuất phát từ một nơi nào đó giữa những nhà bán buôn và bán lẻ cài đặt sẵn các phần mềm độc hại mà người dùng không hề hay biết.
Từ khoá : Microsoft, botnet, Nitol, Trung

TIN LIÊN QUAN

Chuyên gia Việt phát hiện 6 lỗ hổng bảo mật của Microsoft, Adobe

Chuyên gia Trần Văn Khang vừa được công nhận phát hiện 6 lỗ hổng bảo mật nghiêm trọng (Critical CVE) trên các phần mềm của Adobe và Microsoft.

Windows 8 đã bị hacker hạ gục

Tuần trước, Windows 8 ra mắt không chỉ là một sự kiện lớn của Microsoft mà còn là ngày đầy thử thách đối với các hacker do chính phủ tài trợ.

Microsoft cảnh báo về lỗ hổng nghiêm trọng trong Internet Explorer

Microsoft cho hay một lỗ hổng bảo mật nghiêm trong từ phiên bản 6 đến 11 của trình duyệt web Internet Explorer đã xuất hiện. Tin tốt là họ hứa sẽ phát hành bản vá lỗi sớm. Tuy nhiên tin xấu là người dùng Windows XP sẽ không nhận được bản vá lỗi này.

Microsoft vá lỗi 'zero-day' nghiêm trọng trên Windows

Microsoft đã tung ra 6 bản cập nhật bảo mật để vá 11 lỗ hổng trong Windows, Internet Explorer (IE), Office và một vài sản phẩm khác trong đó có một lỗi đã bị hacker khai thác

Hacker có thể tấn công qua các đồ vật trong nhà

Các nhà nghiên cứu tại Proofpoint đã phát hiện một cuộc khai thác lớn thông qua các hệ thống TV và ít nhất một chiếc tủ lạnh.

Mac OS X và iOS có thực sự an toàn so với HĐH Windows

Theo thống kê bảo mật mới đây của GFI thì hệ điều hành Mac OS X và iOS đang chiếm đầu bảng về lỗi bảo mật và mức độ nguy hiểm. Cũng thật bất ngờ thì hệ điều hành Windows mà chúng ta tưởng chừng không an toàn lại được đánh giá rất cao về tính bảo mật

Hệ thống bảo mật Mac OS chậm Microsoft 10 năm

Malware Flashback/ Flashfake bùng nổ trên máy Mac của Apple gần đây dường như chỉ là khởi đầu cho một làn sóng tấn công mới nhắm đến hệ thống, theo nhà sáng lập và CEO của hãng bảo mật Kaspersky, Eugene Kaspersky.

Mã độc Obad được vào danh sách Malware nguy hiểm nhất năm

Trong bản tổng kết được công bố gần đây của hãng bảo mật Kaspersky Lab, Obad được cho là mã độc nguy hiểm nhất năm 2013.

THỦ THUẬT HAY

Đây là những gì bạn cần làm khi Windows 10 không còn được hỗ trợ trên PC

Máy tính của bạn đã có sẵn phiên bản Windows 10 Creators Update chưa? Bản cập nhật miễn phí mới nhất của Microsoft cho hệ điều hành đang liên tục phát triển bao gồm nhiều tính năng mới. Tuy nhiên, không phải ai cũng có

Tổng hợp các shortcut hay dành cho Android 6.0

Shortcut ở đây không chỉ mang nghĩ là 'phím tắt' mà đó còn là những mẹo hay thủ thuật nhỏ để giúp chúng ta làm một thứ gì đó nhanh hơn hay tiện hơn bình thường. Những thứ mình nói trong bài này có cái chỉ riêng Android

Laptop pin liền có thay được không và 4 mẹo sử pin liền hiệu quả

Những chiếc laptop pin liền ngày càng được sử dụng rộng rãi, phổ biến. Tuy nhiên việc bảo quản laptop bền bỉ sau thời gian dài sử dụng không phải là việc đơn giản. Bên cạnh đó cũng nhiều người dùng không khỏi băn khoăn

Bypass/ vô hiệu hoá SmartScreen Filter trên Microsoft Edge

SmartScreen Filter là một trong những tính năng khá hữu ích có sẵn trên Microsoft Edge, giúp người dùng bảo vệ máy tính tốt hơn, đặc biệt là khi tải về các tệp tin từ Internet. Tuy nhiên, đây cũng là một tính năng khá

Không thể tập trung làm việc vì mê Facebook? Hãy thử ứng dụng này

Chỉ cần cài đặt tiện ích Kill Newsfeed lên trình duyệt web Chrome, bạn sẽ nhận được một dòng hiển thị to đùng trên NewsFeed Facebook: Đừng để Facebook quyến rũ mình!

ĐÁNH GIÁ NHANH

Đánh giá Dell Precision 5520 : Laptop Workstation gọn nhẹ

Các máy trạm Precision của Dell từ lâu đã được đại diện cho đỉnh cao về hiệu suất và độ tin cậy trong các ứng dụng chuyên nghiệp. Nhưng cho đến gần đây, máy trạm đã đồng nghĩa với các thiết bị nặng, cồng kềnh mà không

Đánh giá camera Xiaomi Mi Mix 2: chưa xứng tầm ở phân khúc cao cấp

Xiaomi Mi Mix 2 sở hữu thiết kế màn hình viền siêu mỏng ấn tượng cùng hiệu năng cực mạnh là điều không phải bàn cãi. Tuy nhiên có một yếu tố mà Xiaomi chưa bao giờ làm tốt, kể cả trên các điện thoại cao cấp của họ, đó

Đánh giá Galaxy J4 Plus nhanh: Tân binh mới phân khúc giá rẻ

Samsung Galaxy J4 Plus vừa ra mắt nhằm vào phân khúc giá rẻ, phổ thông. Cùng xem qua những đặc điểm nổi bật của máy để có thêm sự lựa chọn cho bản thân nhé.