Phát hiện một cuộc tấn công có chủ đích nhằm vào Việt Nam

Phát hiện một cuộc tấn công có chủ đích nhằm vào Việt Nam

Ảnh chỉ có tính minh họa. (Nguồn: Rappler)
Chia sẻ với phóng viên VietnamPlus chiều 7/9, đại diện Công ty an ninh mạng CMC InfoSec cho biết, hai ngày trước, hãng bảo mật FortiGuard Labs đã phát hiện một số tài liệu chữa mã độc, với tên gọi là Rehashed RAT - được sử dụng để khai thác lỗ hổng CVE-2012-0158, nhằm vào các tổ chức, cơ quan, doanh nghiệp Việt Nam.
[Yêu cầu tổng kiểm tra, đánh giá bảo đảm an toàn thông tin mạng]


Mã độc ẩn sau tên file hấp dẫn
Theo đó, các chuyên gia bảo mật của ​​FortiGuard cho rằng chiến dịch này được vận hành bởi nhóm hacker 1937CN. Liên kết tới nhóm đã được tìm thấy thông qua các tên miền độc hại được sử dụng làm máy chủ điều khiển.
Giống như những chiến dịch tấn công APT khác, tin tặc phát tán các tài liệu chứa mã độc thông qua email. Và để thu hút hơn sự chú ý của các nạn nhân, tin tặc sử dụng các file văn bản với tựa đề và nội dung chứa nhiều thông tin liên quan đến chính phủ Việt Nam. Các file doc này chứa mã độc RAT (Remote Access Trojan) - loại mã độc có thể qua mặt các phần mềm bảo mật và tường lửa bằng cách giả mạo các phần mềm hợp pháp như GoogleUpdate.exe, SC&Cfg.exe của McAfee AV.
Những phiên bản Microsoft Office có nguy cơ bị khai thác bởi RAT gồm Office 2003 SP3, 2007 SP2 và SP3, 2010 Gold và SP1; Office 2003 Web Components SP3; SQL Server 2000 SP4, 2005 SP4, 2008 SP2, SP3, R2.
Theo khuyến cáo của các chuyên gia, khi nhận được các email không rõ nguồn gốc, người dùng không nên mở các tập tin đính kèm. Bên cạnh đó, người dùng cần thường xuyên cập nhập các bản vá bảo mật và ở trường hợp này là áp dụng các bản vá lỗi do Microsoft đưa ra để đề cập đến lỗ hổng CVE-2012-0158.
Phớt lờ nguy cơ
Trước đó, VietnamPlus cũng đã có nhiều bài viết phân tích về mã độc này. Cụ thể, vào tháng 7/2014, phóng viên đã nhận được một email từ địa chỉ lạ với tiêu đề rất “hot”: “Bảo vệ vùng biển, vùng trời trong sự nghiệp xây dựng và bảo vệ Tổ quốc Việt Nam xã hội chủ nghĩa.” Chúng tôi đã nhờ chuyên gia phân tích và phát hiện đây là những tập tin có đính kèm mã độc.
[An toàn thông tin ở Việt Nam: Mất bò vẫn… không lo làm chuồng]
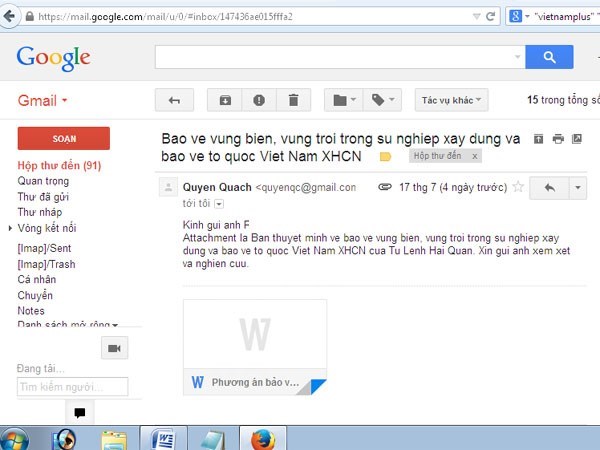
Email giả mạo gửi tới hòm thư của phóng viên VietnamPlus. (Ảnh: Vietnam+)
Tới tháng 6/2015, phóng viên tiếp tục nhận được email giả mạo. Cụ thể email gửi từ địa chỉ phamhongsambtctw@gmail.com tới phóng viên có tiêu đề: Thấy gì từ Hội nghị TW 11. Một email khác từ địa chỉ thuhuyenvpcp@gmail.com thì có tiêu đề “Thông báo kết luận của Thủ tướng Nguyễn Tấn Dũng tại cuộc họp 03.6 về Luật ĐƯQT.
Qua phân tích của chuyên gia bảo mật, các email này 'lộ diện' là công cụ phát tán virus. Và, hacker đã khai thác lỗ hổng CVE-2012-0158 của Microsoft Office để chèn mã độc vào tập tin văn bản.
Đưa ra nhận định, chuyên gia CMC InfoSec cho biết lỗ hổng CVE-2012-0158 đã được Micrsoft cảnh báo và phát hành bản vá từ năm 2012, việc sử dụng các file .doc phát tán RAT cũng không còn mới và được các cơ quan chức năng cảnh báo liên tục nhưng vẫn có nhiều trường hợp bị lây nhiễm và cũng có nhiều đơn vị không có phương án update bản vá Windows. Từ đó, có thể thấy rằng việc chấp hành các tiêu chuẩn về an toàn thông tin tại Việt Nam vẫn còn chưa được đánh giá đúng và được đầu tư hiệu quả./.
TIN LIÊN QUAN

Chặn khẩn cấp hệ thống máy chủ điều khiển mã độc tấn công APT

Trung tâm ứng cứu khẩn cấp máy tính Việt Nam (VNCERT) đã chính thức phát lệnh điều phối số 298/VNCERT-ĐPƯC, yêu cầu các tổ chức, doanh nghiệp giám sát, ngăn chặn khẩn cấp hệ thống máy chủ điều khiển mã độc tấn công có chủ đích APT.

Hàng trăm nghìn tài khoản email người dùng Việt Nam bị lộ

Qua theo dõi các sự cố trên không gian mạng, Trung tâm Ứng cứu khẩn cấp máy tính Việt Nam (VNCERT) ghi nhận được một số lượng lớn tài khoản mạng xã hội đã bị lộ username (là địa chỉ thư điện tử làm tên đăng nhập) và mật khẩu của tài khoản mạng xã

Cảnh báo về một loại mã độc mới, có thể chiếm quyền điều khiển máy tính

Qua phân tích, CyRadar nhận định mã độc khai thác thành phần nhúng vào tệp .pdf là .SettingContent-ms để thực hiện tải và chạy tệp nhị phân trên Windows 10. Các tệp .SettingContent-ms chứa các đường dẫn đến các tệp khác và có vai trò như một tệp

2018 sẽ bùng nổ các cuộc tấn công phát tán mã độc bắt cóc dữ liệu và mã độc đào tiền ảo

Có thể thấy 2017 là năm mà mã độc bắt cóc dữ liệu ransomware được nhắc đến rất nhiều. Mã độc WannaCry chỉ trong vài giờ đã lây lan đến máy tính tại hơn 90 nước

Malware chôm tài khoản ngân hàng Emotet bị phát tán thông qua dịch vụ bảo mật của McAfee?

Malware được phát tán từ một trang web phía thứ 3 nhưng dùng chung một tên miền liên đới với McAfee ClickProtect - dịch vụ bảo mật cho email, chống file đính kèm hay link có chứa mã độc được công ty quảng cáo là 'bảo vệ doanh nghiệp trước nguy cơ

Tại sao Email lại giới hạn file đính kèm không quá 25MB?

Về cơ bản, hệ thống email trên Internet hiện nay hoạt động trên giao thức SMTP và giao thức này không hề có một quy tắc cụ thể nào về dung lượng tối đa được đích kèm của mỗi email truyền tải.

Phát hiện cuộc tấn công mã độc mới nhắm vào các ngân hàng lớn ở Việt Nam

Tại thời điểm tấn công, các hệ thống an ninh mạng đều đã bị đánh bại. Các phần mềm diệt virus trên thế giới đều không kịp nhận diện được mã độc này cũng như các tường lửa chưa thể ngăn chặn được các kết nối tới máy chủ điều khiển của mã độc.

Tin tặc tấn công: Không cảnh giác có thể trở thành thảm họa

Theo tiến sỹ Nguyễn Khắc Lịch, Phó Giám đốc Trung tâm Ứng cứu khẩn cấp máy tính Việt Nam (VNCERT, thuộc Bộ Thông tin và Truyền thông), tin tặc tấn công ngày càng có chủ đích hơn, khiến hiểm họa lớn hơn và thậm chí có thể là thảm họa.

THỦ THUẬT HAY

Công cụ hỗ trợ thực hiện tác vụ sao chép văn bản thông minh với nhiều chức năng hữu ích

Cụ thể hơn, Clipo theo dõi hệ thống và lưu trữ toàn bộ quá trình thực hiện tác vụ sao chép nội dung (văn bản, liên kết, hình ảnh v.v...) của bạn, sau đó cho phép xem lại chúng tại thời điểm tùy ý. Ngoài ra còn cung cấp

Giải pháp nào để tăng tốc độ, bảo mật cho người sử dụng Hosting Free

Đây là vấn đề đau đầu với các Webmaster chưa có điều kiện để thuê Hosting có trả phí, ngoài những vấn đề bị giới hạn rất nhiều thì vấn đề tốc độ làm đau đầu trên các gói Hosting miễn phí. Hãy cùng TCN giải quyết vấn đề

Hướng dẫn kiểm tra rò rỉ bức xạ của lò vi sóng dễ dàng

Lò vi sóng hiện là một trong những thiết bị điện tử gia dụng quen thuộc trong căn bếp của nhiều gia đình. Tuy nhiên, không ít người vẫn lo sợ nguy cơ rò rỉ bức xạ của thiết bị nấu ăn hiện đại này.

5 cách chụp ảnh Noel đẹp trên điện thoại của bạn để thu hút ngàn Like

Nếu bạn chưa biết bí quyết chụp hình Noel 2021 đẹp thì rất dễ bỏ lỡ những khoảnh khắc để đời. Vậy thì hãy cùng mình xem 5 cách chụp ảnh Noel đẹp trên điện thoại nhé...

ĐÁNH GIÁ NHANH

Trên tay vivo iQOO Z5: Giá dưới 7 triệu sở hữu màn hình 120Hz, 3 camera, chip Snapdragon 778G 5G

vivo iQOO Z5 thuộc phân khúc tầm trung nhưng sở hữu thiết kế vô cùng đẹp mắt và rất nhiều ưu điểm vượt trội khác. Cùng trên tay vivo iQOO Z5 và khám phá những tính năng ưu việt của chiếc điện thoại này nhé. Trên tay

Đánh giá siêu mô tô MV Agusta Rivale 800: độc nhưng khá đắt đỏ

Cảm giác lái ấn tượng, khả năng tăng tốc mạnh mẽ, linh hoạt cùng kiểu dáng độc đáo là những gì mà tuyệt tác thời trang và công nghệ MV Agusta Rivale 800 mang lại.

Trên tay Realme GT Neo2: Màn hình lấy mẫu cảm ứng lên tới 600Hz, chip Snapdragon 870 mạnh mẽ

Vừa qua, Realme đã chính thức ra mắt mẫu smartphone chuyên game tầm trung có tên gọi là Realme GT Neo2. Ngoài thiết kế mới lạ, sản phẩm còn được trang bị cấu hình vượt trội với con chip Snapdragon 870 mạnh mẽ, cùng màn