Hacker lạm dụng các máy chủ Memcached để khai thác các cuộc tấn công DDoS

Tội phạm mạng đã tìm ra cách để lạm dụng các máy chủ Memcached để khai thác các cuộc tấn công DDoS. Điều này có thể dẫn tới việc chiếm đoạt hoàn toàn các trang web và cơ sở hạ tầng Internet quan trọng.

Các nhà nghiên cứu an ninh tại Cloudflare, Arbor Networks và công ty bảo mật Qihoo 360 của Trung Quốc nhận thấy rằng tin tặc đang lạm dụng “Memcached” để khuếch đại các cuộc tấn công DDoS của họ bằng một yếu tố chưa từng thấy là 51.200.

Memcached là một hệ thống lưu trữ phân phối phổ biến mở và dễ triển khai, cho phép các đối tượng được lưu trữ trong bộ nhớ và được thiết kế để làm việc với một số lượng lớn các kết nối mở. Máy chủ Memcached chạy qua cổng TCP hoặc UDP 11211.

Ứng dụng Memcached đã được thiết kế để tăng tốc các ứng dụng web động bằng cách giảm stress trên cơ sở dữ liệu, giúp các quản trị viên tăng hiệu suất và ứng dụng web. Nó được sử dụng rộng rãi bởi hàng ngàn trang web, bao gồm Facebook, Flickr, Twitter, Reddit, YouTube và Github.

Được biết đến bởi chuyên gia Cloudflare, cuộc tấn công này dường như lạm dụng các máy chủ Memcached không được bảo vệ có UDP được kích hoạt  để có thể tấn công DDoS gấp 51.200 lần sức mạnh ban đầu của chúng, làm cho nó trở thành phương pháp khuếch đại nổi bật nhất từng được sử dụng trong tự nhiên cho đến nay.

Làm thế nào để Memcrashed DDoS Amplification Attack hoạt động?
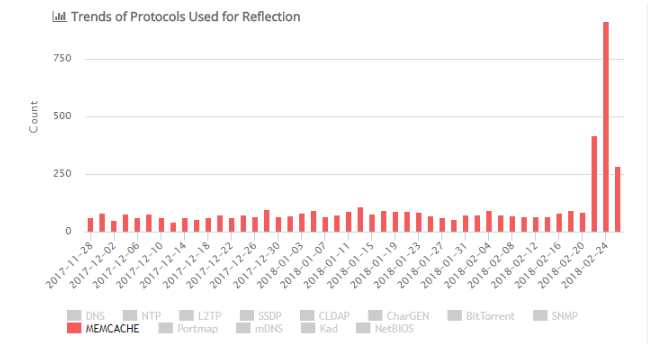
Xu hướng sử dụng giao thức.

Giống như các phương pháp khuếch đại khác, nơi các hacker gửi một yêu cầu nhỏ từ địa chỉ IP giả mạo để có được phản hồi lớn hơn, cuộc tấn công khuếch đại Memcrashed cũng hoạt động bằng cách gửi một yêu cầu giả mạo đến máy chủ đích (máy chủ UDP dễ bị tổn thương) trên cổng 11211 sử dụng IP giả mạo địa chỉ phù hợp với địa chỉ IP của nạn nhân.
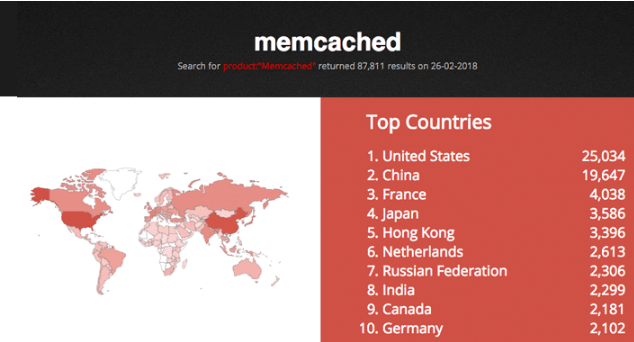
Theo nghiên cứu, hầu hết các máy chủ Memcached đang bị lạm dụng để tấn công DDoS khuếch đại được tổ chức tại OVH , Digital Ocean, Sakura và các nhà cung cấp hosting nhỏ khác.

Theo các nhà nghiên cứu, chỉ cần một vài byte của yêu cầu được gửi đến máy chủ dễ bị tổn thương có thể kích hoạt phản ứng lớn hơn hàng chục nghìn lần.

Cloudfair cho biết: “Vào thời đỉnh cao chúng tôi đã thấy lưu lượng truy cập memcached 260 Gbps trong lưu lượng truy cập UDP, đây là một con số khổng lồ đối với một mô hình khuếch đại mới.”

Arbor Networks lưu ý rằng các truy vấn priming Memcached được sử dụng trong các cuộc tấn công này cũng có thể được hướng tới cổng TCP 11211 trên các máy chủ Memcached có thể lạm dụng tấn công.

Tuy nhiên, TCP hiện không được xem là một vector có khả năng phản hồi/khuếch đại cao Memcached vì các truy vấn TCP không thể giả mạo và đáng tin cậy.

Các lỗ hổng tấn công khuếch đại DDoS phổ biến được biết đến trong quá khứ bao gồm các máy chủ độ phân giải tên miền được bảo vệ kém (DNS) không an toàn, có khả năng tăng gấp 50 lần khối lượng và giao thức thời gian mạng (NTP), tăng gần 58 lần lưu lượng truy cập.

Làm thế nào để Fix Memcached Servers?

Một trong những cách đơn giản nhất để ngăn chặn các máy chủ Memcached không bị lạm dụng là phản xạ bằng tường lửa, chặn hoặc giới hạn tốc độ UDP trên cổng nguồn 11211.

Kể từ khi Memcached nghe INADDR_ANY và chạy với sự hỗ trợ UDP được mặc định, các quản trị viên nên vô hiệu hóa hỗ trợ UDP nếu họ không sử dụng nó. Kích thước tấn công tiềm tàng được tạo ra bởi phản hồi Memcached không thể dễ dàng bị các Nhà cung cấp dịch vụ Internet (ISP) bảo vệ, miễn là giả mạo IP được cho phép trên internet.

Theo securitybox

TIN LIÊN QUAN

Hacker lạm dụng các máy chủ Memcached để khai thác các cuộc tấn công DDoS

Các nhà nghiên cứu an ninh tại Cloudflare, Arbor Networks và công ty bảo mật Qihoo 360 của Trung Quốc nhận thấy rằng tin tặc đang lạm dụng “Memcached” để khuếch đại các cuộc tấn công DDoS bằng một yếu tố chưa từng thấy là 51.200.

Tiết lộ mã khai thác DDoS sử dụng máy chủ Memcached

Công cụ DDoS đầu tiên được viết bằng ngôn ngữ lập trình C và hoạt động với một danh sách các máy chủ Memcached tồn tại lỗ hổng đã được liệt kê từ trước. Theo đó, công cụ này bao gồm danh sách gần 17.000 máy chủ Memcached tồn tại lỗ hổng tiềm năng

Điểm danh 5 hình thức tấn công DDoS Q3/2017

Thông tin trên được đưa ra từ Báo cáo xu hướng tấn công DDoS Q3/2017 do Dịch vụ An ninh của Verisign thực hiện và công bố mới đây.

Cảnh báo các cuộc tấn công của ProxyShell trên máy chủ Exchange

Cơ quan Bảo vệ Cơ sở hạ tầng và An ninh mạng CISA, Mỹ cuối tuần qua đã đưa ra một cảnh báo về việc những kẻ xấu đang ra sức khai thác lỗ hổng ProxyShell trên Microsoft Exchange đã được tiết lộ gần đây.

Tin tặc chào bán quyền truy cập máy chủ RPD với giá 3 USD

Hãng bảo mật Trend Micro vừa phát hiện một số Dark Web (chợ đen của tin tặc) đã chào bán chứng chỉ liên quan đến quyền truy cập giao thức điều khiển máy tính từ xa (Remote Desktop Protocol - RDP) với giá chỉ 3 USD. ...

Xu hướng tội phạm mạng như một dịch vụ

Thị trường tội phạm mạng như là một dịch vụ Cybercrime as a Service - CCaaS dường như đã chín muồi trong vài năm qua. Thị trường bắt đầu khi một vài tin tặc đơn lẻ bán các thông tin đăng nhập người dùng và lỗ hổng zero-days trong các phòng chatroom

Đã có một cuộc tấn công quy mô lớn vào hệ thống máy tính của Facebook

Facebook cho biết họ phát hiện ra sự tấn công từ sớm, những kẻ tấn công đã khai thác một tính năng trong đoạn mã của Facebook cho phép chúng chiếm đoạt tài khoản người dùng. Facebook đã sửa lỗ hổng bảo mật và thông báo cho các quan chức thực thi

Ngày đầu Pwn2Own 2018: Trình duyệt Safari của Apple bị các hacker hạ gục đầu tiên

Bắt đầu từ năm 2007, Pwn2Own là một cuộc thi thường niên do chương trình Sáng kiến Zero Day của HP cùng một số nhà nghiên cứu bảo mật, hacker mũ trắng tài trợ với mục đích nhằm tạo sân chơi cho các hacker trên khắp thế giới. Trong cuộc thi, các

THỦ THUẬT HAY

Một số nguyên nhân khiến máy tính Windows của bạn ngày càng ì ạch

Sau một thời gian sử dụng, chắc chắn máy tính của bạn sẽ dần chạy chậm hơn. Ví dụ như, khi bạn cố mở một trang web sẽ thấy xuất hiện lỗi 'not responding ' hoặc khi bạn cần đọc một email thì nó lại hiển thị rất chậm.

Quản lý thời gian hiệu quả với phương pháp Ma trận Eisenhower: Dồn sức vào việc quan trọng và không khẩn cấp

Phương pháp Ma trận Eisenhower hữu ích cho những ai đang gặp khó khăn trong quản lý thời gian và người bận rộn, hướng tới tập trung giải quyết các công việc quan trọng có liên quan trực tiếp tới thành công trong tương

Nếu sếp của bạn có 17 đặc điểm này thì hãy cống hiến hết mình vì đó là một ông chủ rất tuyệt vời đấy

Một vị sếp tuyệt vời sẽ coi trọng nhân viên thay vì chỉ biết ra lệnh và yêu cầu người khác phục tùng.

Gộp chung ứng dụng Messenger vào Facebook trên Android

Tính năng chat trên Facebook bị tách ra thành ứng dụng Messenger riêng biệt, cộng với việc càng cập nhật 2 ứng dụng này càng nặng nề hơn dẫn đến nhiều máy Android hoạt động chậm lag, chiếm nhiều bộ nhớ RAM.

Những mẹo đơn giản để bảo mật tin nhắn trên iPhone

Hay mới đây là những tin nhắn mã độc, người dùng iPhone nếu nhận được và mở lên thì ngay lập tức sẽ bị dính một vài lỗi cực kỳ khó chịu, mà cách khắc phục chúng thì lại rất khó.

ĐÁNH GIÁ NHANH

Trên tay và đánh giá nhanh Manfrotto Element: chân máy ảnh nhỏ gọn, linh hoạt

Manfrotto Element thích hợp với những đối tượng yêu nhiếp ảnh, thường xuyên di chuyển cũng như nhu cầu sử dụng hỗn hợp giữa tripod & monopod cho phân khúc nhiếp ảnh du lịch.

Đánh giá Galaxy A8+ 2018: sự ảo tưởng về giá hay định nghĩa lại phân khúc cao cấp

Như mọi năm, dòng A được Samsung đem những nét tinh tuý đặc trưng của dòng S xuống cho người tiêu dùng trải nghiệm ở đa dạng phân khúc hơn.

Dàn "xế khủng" trong đường dây đánh bạc nghìn tỷ sẽ bị tịch thu và bán đấu giá

Hiện tại, Công an quận Nam Từ Liêm đang tạm giữ 13 xe ô tô nằm trong đường dây đánh bạc nghìn tỷ qua mạng, tất cả đều là xe tiền tỷ đắt đỏ, thậm chí có chiếc trị giá tới 12 tỷ đồng.