VNCERT vừa phát đi cảnh báo về cảnh báo về hình thức lây nhiễm mới của mã độc mã hóa tài liệu (Ramsomware). Để phòng ngừa, một trong những biện pháp được VNCERT khuyến nghị là người dùng cần tắt chế độ tự động mở, chạy tập tin đính kèm thư điện tử.
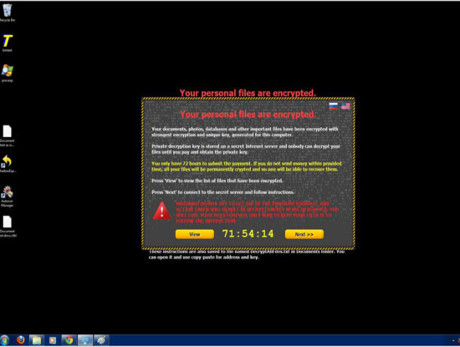
Theo VNCERT, dấu hiệu nhận biết loại mã độc mã hóa dữ liệu sau khi máy tính bị nhiễm là các tài liệu, văn bản sẽ bị thay đổi nội dung và đổi tên phần mở rộng, một số loại còn khóa máy tính không cho sử dụng và đòi tiền chuộc. (Ảnh minh họa. Nguồn: Internet)
Cách thức tấn công mới của tin tặc
Chiều ngày 9/3/2016, Trung tâm Ứng cứu khẩn cấp máy tính Việt Nam (VNCERT) đã gửi công văn tới các đơn vị chuyên trách về CNTT của các bộ, ngành; các Sở TT&TT; các nhà cung cấp dịch vụ Internet (ISP) cùng các đơn vị thuộc Bộ TT&TT để cảnh báo về hình thức lây nhiễm mới của mã độc mã hóa tài liệu.
VNCERT cho biết, trong tuần đầu tháng 3/2016, Trung tâm ghi nhận cách thức tấn công mới của tin tặc nhằm vào các cơ quan tổ chức có sử dụng các hòm thư điện tử nội bộ. Với cách tấn công mới này, tin tặc sẽ giả mạo một địa chỉ điện tử có đuôi là @tencongty.com.vn để gửi thư điện tử có kèm mã độc đến các người dùng trong công ty đó.
Để qua mặt các hệ thống dò quét mã độc, các mã độc thường được nén lại dưới định dạng “.zip” hoặc “.zar”. Qua phân tích của chuyên gia VNCERT với một sự cố cho thấy, tệp tin chứa mã độc “.zip” chứa bên trong các tệp tin thực thi như “.js” (một tệp tin jаvascript) hoặc tệp tin văn bản như “.doc”, “.xls”…, khi người dùng mở tệp tin này mã độc sẽ được kích hoạt, tự động tải tập tin mã độc mã hóa tài liệu và tự thực thi trên máy. Với trường hợp mã hóa tài liệu thì mã độc sẽ tiến hành mã hóa nội dung toàn bộ các dữ liệu trên máy nạn nhân với thuật toán mã hóa mạnh để không thể giải mã được với mục đích “bắt cóc” dữ liệu trên máy để tống tiền nạn nhân. “Việc tin tặc giả mạo chính các địa chỉ thư điện tử của đơn vị sẽ làm cho người dùng khó phát hiện các thư giả mạo dẫn đến số lượng các máy tính bị lây nhiễm mã độc mã hóa dữ liệu có thể tăng cao”, VNCERT lưu ý.
Nhằm ngăn chặn sự lây lan và giảm thiểu thiệt hại cho người dùng Internet, VNCERT đề nghị các cơ quan, tổ chức chú ý và tăng cường tuyên truyền rộng rãi đến nhân viên, người dùng máy tính để phòng ngừa sự cố có thể xảy ra.
Theo VNCERT, mã độc mã hóa tài liệu lây lan chủ yếu qua các phương thức: Gửi tập tin đính kèm thư điện tử, khi người dùng mở tập tin thì mã độc sẽ tự động lây nhiễm vào máy tính người dùng; Gửi thư điện tử hoặc tin nhắn điện tử có chứa đường dẫn đến mã độc và yêu cầu người dùng tải về, cài đặt. Ngoài ra, máy tính còn có thể lây nhiễm thông qua đường khác như qua thiết bị lưu trữ, qua quá trình cài đặt phần mềm không rõ nguồn gốc, sao chép dữ liệu từ máy nhiễm…
Dấu hiệu nhận biết loại mã độc mã hóa dữ liệu sau khi máy tính bị nhiễm là các tài liệu, văn bản sẽ bị thay đổi nội dung và đổi tên phần mở rộng, phổ biến là các tệp tin có định dạng: .doc, .docx, .pdf, .xls, .xlsx, .jpg, .txt, .ppt, .pptx,.. một số loại còn khóa máy tính không cho sử dụng và đòi tiền chuộc.
Phòng ngừa các loại mã độc Ramsomware thế nào?
Để phòng ngừa, hạn chế tối đa khả năng bị nhiễm mã độc mã hóa dữ liệu, VNCERT khuyến cáo các đơn vị thực hiện các biện pháp: phân quyền hợp lý cho các loại tài khoản người dùng, bảo vệ các tệp tin không cho phép xóa, sửa nội dung các tệp tin quan trọng; cài đặt và thường xuyên cập nhật cho hệ điều hành, phần mềm chống mã độc như Kaspersky, Symantec, Avast, AVG, MSE, Bkav, CMC…; chú ý cảnh giác với các tệp tin đính kèm, các đường liên kết ẩn được gửi đến thư điện tử người dùng kể cả người gửi từ trong nội bộ; thực hiện các biện pháp kỹ thuật nhằm kiểm tra xác thực người dùng trên máy chủ gửi email của đơn vị, tránh bị giả mạo người gửi từ nội bộ; đồng thời tắt các chế độ tự động mở, chạy tập tin đính kèm theo thư điện tử.
Bên cạnh đó, VNCERT cũng đề nghị các đơn vị, người dùng thực hiện sao lưu dữ liệu định kỳ. Cụ thể, bên cạnh việc sử dụng các ổ đĩa lưu trữ như ổ cứng cắm ngoài, ổ đĩa usb để lưu trữ các dữ liệu quan trọng trong máy tính; có thể sử dụng các công cụ, giải pháp chuyên dụng để sao lưu dữ liệu như: các máy chủ quản lý tập tin, máy chủ sao lưu từ xa, các công cụ lưu trữ đám mây cho phép khôi phục lịch sử thay đổi của tập tin.
Về hướng xử lý khi phát hiện lây nhiễm mã độc, VNCERT cho hay, khi mã độc lây nhiễm vào máy tính, mã độc sẽ tiến hành quét và mã hóa các tập tin trong một khoảng thời gian. Do đó, việc phản ứng nhanh khi phát hiện ra sự cố có thể giúp giảm thiểu thiệt hại cho dữ liệu trên máy tính và tăng khả năng khôi phục dữ liệu bị mã hóa.
Vì thế, theo khuyến nghị của VNCERT, ngay sau khi phát hiện bị lây nhiễm mã độc mã hóa dữ liệu, cần thực hiện các thao tác: nhanh chóng tắt máy tính bằng cách ngắt nguồn điện; không được khởi động lại máy tính theo cách thông thường mà phải khởi động từ hệ điều hành sạch khác (khuyến nghị hệ điều hành Linux) như từ ổ đĩa CD, USB… sau đó thực hiện kiểm tra các tập tin dữ liệu và sao lưu các dữ liệu chưa bị mã hóa.
Các tập tin đã bị mã hóa tương đối khó để giải mã, tuy nhiên trong một số trường hợp có thể sử dụng các phần mềm khôi phục dữ liệu như FTK, EaseUs, R-STUDIO… để khôi phục các tập tin nguyên bản đã bị xóa.
Tiếp đó, tiến hành cài đặt lại toàn bộ hệ thống, cài đặt phần mềm diệt virus đồng thời thiết lập chế độ cập nhật phiên bản tự động.
Ngoài ra, để giúp các cơ quan chức năng theo dõi, phân tích và phản ứng nhanh chóng với các loại mã độc mới, VNCERT đề nghị: ngay khi phát hiện xảy ra sự cố về mã độc Ramsomware, các đơn vị cần nhanh chóng thông báo về đầu mối điều phối ứng cứu quốc gia (Trung tâm Ứng cứu khẩn cấp máy tính Việt Nam - VNCERT, địa chỉ tại 18 Nguyễn Du, Hai Bà Trưng, Hà Nội; điện thoại: 0436404423 ; điện thoại di động: 0934424009 ; hòm thư điện tử tiếp nhận sự cố: ir@vncert.gov.vn).
Trao đổi với ICTnews, ông Ngô Tuấn Anh, Phó Chủ tịch phụ trách an ninh mạng của Bkav cho biết, năm 2015 ghi nhận hàng loạt cuộc tấn công trên diện rộng của mã độc mã hóa dữ liệu tống tiền (ransomeware). Đặc điểm chung của các dòng mã độc này là có thể mang lại “lợi nhuận” trực tiếp khổng lồ cho hacker. Chính vì vậy, mã độc mã hóa tống tiền là một trong những xu hướng chính của mã độc trong năm 2016.
Thực tế chúng ta đã chứng kiến các mã độc tống tiền liên tiếp xuất hiện từ đầu năm 2016 với các cách thức lây nhiễm khác nhau. Trước đây, mã độc tống tiền lây nhiễm vào máy tính của nạn nhân thông qua các phần mềm tiện ích, gần đây thủ đoạn lây nhiễm có thay đổi, thông qua các file đính kèm theo những email giả mạo... Khi người sử dụng vô tình mở các file đính kèm email, mã độc mã hóa dữ liệu sẽ tiến hành mã hóa và đưa ra thông điệp đòi tiền chuộc. “Người sử dụng cần cẩn trọng khi mở các file kèm, kể cả khi nhận từ các email có tên người gửi là quen biết. Nên dùng chế độ mở an toàn Safe Run khi mở các file này, đồng thời cài thường trực phần mềm diệt virus trên máy tính của mình để được bảo vệ”, ông Tuấn Anh chia sẻ.