Kaspersky Lab đã phân tích dữ liệu và xác nhận rằng đã phát hiện ít nhất 45.000 cuộc tấn công tại 74 quốc gia, phần lớn xảy ra tại Nga.
Mã độc tống tiền lây nhiễm vào máy tính của nạn nhân bằng cách khai thác lỗ hổng của Microsoft Windows được mô tả và vá lỗi tại Microsoft Security Bulletin MS17-010. Việc khai thác sử dụng “Eternal Blue” đã được công bố trong Shadowbrokers dump vào ngày 14/04 vừa qua.
Trước khi các thông tin gây chấn động về mã độc này được báo chí đề cập thì các sản phẩm của Kaspersky Lab đã phát hiện và ngăn chặn thành công một số lượng lớn các cuộc tấn công ransomware trên khắp thế giới. Trong các cuộc tấn công này, dữ liệu được mã hóa với phần mở rộng “.WCRY” được thêm vào tên tập tin.
Các giải pháp bảo mật của Kaspersky Lab đã phát hiện được các mã độc tống tiền liên quan đến WannaCry, bảo vệ người dùng cá nhân và doanh nghiệp an toàn trước sự bùng phát nguy hiểm.
Thành phần System Watcher (Giám sát hệ thống) có trong giải pháp Kaspersky Internet Security cho người dùng cá nhân và Kaspersky Security for Business là lá chắn then chốt để bảo vệ dữ liệu của người dùng trước sự tấn công của WannaCry hay bất kỳ phần mềm tống tiền nào. System Watcher có khả năng phục hồi lại trạng thái ban đầu những thay đổi được thực hiện bởi phần mềm tống tiền trong trường hợp một mẫu độc hại đã vượt qua các lớp phòng thủ khác.
Ngoài ra, công nghệ Intrusion Detection có trong các giải pháp của Kaspersky Lab có thể chặn đứng sự lây nhiễm của WannaCry từ cấp độ mạng.
Các phát hiện của Kaspersky Lab liên quan đến WannaCry gồm:
- Trojan-Ransom.Win32.Scatter.uf
- Trojan-Ransom.Win32.Scatter.tr
- Trojan-Ransom.Win32.Fury.fr
- Trojan-Ransom.Win32.Gen.djd
- Trojan-Ransom.Win32.Wanna.b
- Trojan-Ransom.Win32.Wanna.c
- Trojan-Ransom.Win32.Wanna.d
- Trojan-Ransom.Win32.Wanna.f
- Trojan-Ransom.Win32.Zapchast.i
- Trojan.Win64.EquationDrug.gen
- Trojan.Win32.Generic
Các phần mở rộng mà mã độc nhắm tới để mã hóa gồm các nhóm định dạng:
- Tập tin văn phòng thông thường (.ppt, .doc, .docx, .xlsx, .sxi).
- Các định dạng văn phòng ít phổ biến và đặc thù của quốc gia (.sxw, .odt, .hwp).
- Các tập tin lưu trữ (.zip, .rar, .tar, .bz2, .mp4, .mkv)
- Email và cơ sở dữ liệu email (.eml, .msg, .ost, .pst, .edb).
- Các tập tin cơ sở dữ liệu (.sql, .accdb, .mdb, .dbf, .odb, .myd).
- Mã nguồn và tập tin dự án của nhà phát triển (.php, .java, .cpp, .pas, .asm).
- Khóa và chứng chỉ mã hóa (.key, .pfx, .pem, .p12, .csr, .gpg, .aes).
- Các tập tin thiết kế đồ hoạ (.vsd, .odg, .raw, .nf, .svg, .psd).
- Tập tin máy ảo (.vmx, .vmdk, .vdi).
Các chuyên gia của Kaspersky Lab hiện đang tiếp tục làm việc về khả năng tạo ra một công cụ giải mã để giúp đỡ các nạn nhân. Người dùng có thể theo dõi website www.nomoreransom.org để tìm kiếm công cụ giải mã phù hợp.
Cách thức phòng chống mã độc WannaCry:
- Đảm bảo rằng tất cả các máy tính đã được cài đặt phần mềm bảo mật và đã bật các thành phần chống phần mềm tống tiền (ransomware).
- Cài đặt bản vá chính thức (MS17-010) từ Microsoft nhằm vá lỗ hổng SMB Server bị khai thác trong cuộc tấn công này.
- Đảm bảo rằng các sản phẩm của Kaspersky Lab đã bật thành phần System Watcher (trạng thái Enable)
- Thực hiện quét hệ thống (Critical Area Scan) có trong các giải pháp của Kaspersky Lab để phát hiện các lây nhiễm nhanh nhất (nếu không các lây nhiễm sẽ được phát hiện tự động nhưng sau 24 giờ)
- Nếu phát hiện có tấn công từ phần mềm độc hại như tên gọi MEM: Trojan.Win64.EquationDrug.gen thì cần reboot lại hệ thống.
- Một lần nữa, chắc chắn bản vá MS17-010 được cài đặt.
- Tiến hành sao lưu dữ liệu thường xuyên vào các nơi lưu trữ không kết nối với Internet
Cách thức và quy mô tấn công
Phân tích của Kaspersky Lb cho thấy “WannaCry” được bắt đầu thông qua việc triển khai mã từ xa SMBv2 trong Microsoft Windows. Khai thác này (có tên mã là “EternalBlue”) đã được làm sẵn trên internet thông qua Shadowbrokers dump vào ngày 14/4/2017 và được vá bởi Microsoft vào ngày 14 tháng 3. Thật không may, có vẻ như nhiều tổ chức và người dùng chưa cài đặt bản vá này.
Điều đáng lo ngại là không những các máy tính Windows chưa được vá đang phơi bày các dịch vụ SMB của họ có thể bị tấn công từ xa bằng khai thác “EternalBlue” và bị lây nhiễm bởi WannaCry, mà kể cả các máy tính không tồn tại lỗ hổng vẫn có khả năng bị hạ gục dễ dàng. Tuy nhiên, lỗ hổng này được xem là yếu tố chính gây ra sự bùng nổ của WannaCry.
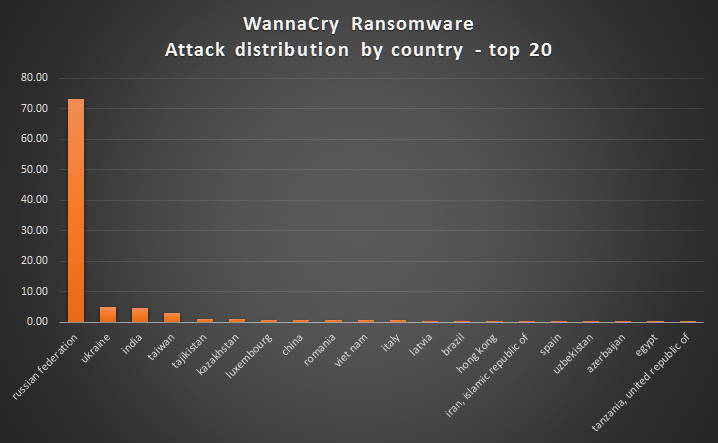 Top 20 quốc gia bị ảnh hưởng nhiều nhất bao gồm: Nga Ukraine, Ấn Độ, Đài Loan, Tajkistan, Kazakhstan, Luxembour, Trung Quốc, Romania, Việt Nam…
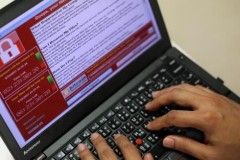
Lưu ý rằng “số tiền cần thanh toán sẽ được tăng lên” sau một lần đếm ngược cụ thể, cùng với màn hình hiển thị khác làm tăng mức độ khẩn cấp để trả tiền, đe dọa rằng người dùng sẽ hoàn toàn mất tập tin của họ sau khoảng thời gian đã thông báo. Không phải tất cả ransomware đều cung cấp bộ đếm thời gian này như WannaCry.
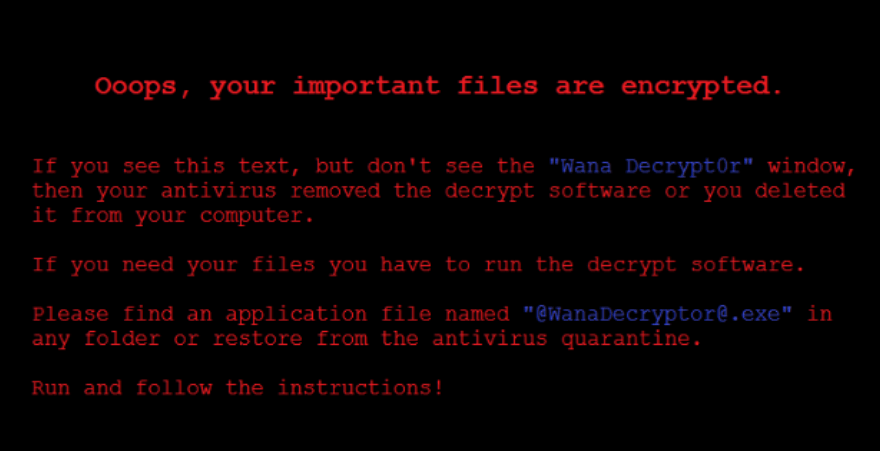
Để đảm bảo rằng người dùng không bỏ lỡ cảnh báo, công cụ sẽ thay đổi hình nền của người dùng bằng các hướng dẫn về cách tìm bộ giải mã.
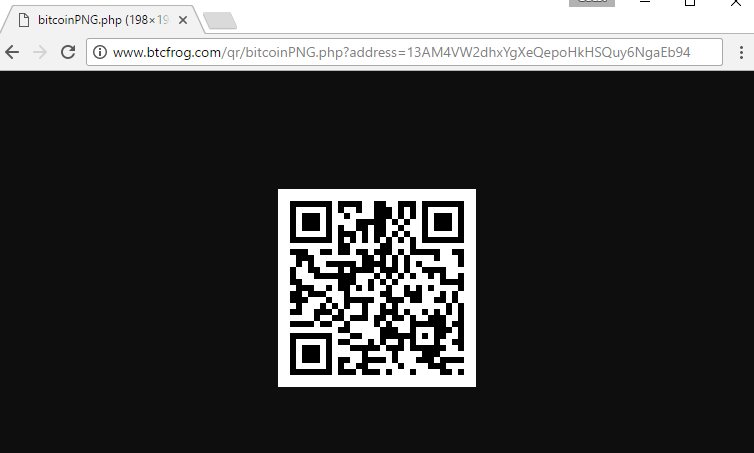
Để sử dụng cách thanh toán bằng bitcoin, phần mềm độc hại hướng tới một trang có mã QR ở btcfrog, liên kết với một ví bitcoin chính 13AM4VW2dhxYgXeQepoHkHSQuy6NgaEb94. Siêu dữ liệu hình ảnh không cung cấp bất kỳ thông tin bổ sung nào.
Những người thiết kế WannaCry đã chuẩn bị sẵn phần “Hỏi – Đáp” bằng các ngôn ngữ khác nhau, bao gồm tiếng Việt, Tiếng Trung Quốc, Đan Mạch, Hà Lan, Tiếng Anh, Philippin, Tiếng Pháp, Tiếng Nhật v.v. Những “Hỏi – Đáp” này dạng như: Tôi có thể phục hồi các tập tin của mình không? Tôi trả tiền như thế nào? Làm sao để liên hệ? v.v